Facciamo un piccolo esperimento mentale. Pensa alla tua email personale, quella che usi da anni. Adesso pensa alla password che di solito abbini a quell'email — sì, proprio quella che ti sei accorto di aver usato su troppi siti. Statisticamente, entrambe sono già in mano a qualcuno che non dovrebbe averle. Non perché tu abbia fatto qualcosa di sbagliato, ma perché nel corso degli ultimi 15 anni sono state violate praticamente tutte le grandi aziende del web: LinkedIn nel 2012 (167 milioni di account), Yahoo nel 2013 (3 miliardi di account), Adobe nel 2013 (152 milioni), Dropbox nel 2012 (68 milioni), Facebook nel 2019 (533 milioni), e centinaia di altri più piccoli. Ogni volta che una di queste violazioni è accaduta, un pezzo di te è finito in liste che oggi girano nel dark web.
Cosa succede davvero quando un'azienda viene violata
Quando un'azienda subisce un data breach, tipicamente i criminali portano via il database utenti. Questo database contiene: indirizzi email, spesso password (a volte in chiaro, più spesso "hashate" ma con hash deboli e crackabili), a volte informazioni personali aggiuntive (numero di telefono, indirizzo, data di nascita), a volte informazioni finanziarie. Nel giro di poche settimane il database viene messo in vendita in mercati underground, poi condiviso, poi aggregato con altre violazioni in enormi liste chiamate "Combolists" — che oggi contengono miliardi di combinazioni email + password.
Il punto interessante — anzi, quello davvero scomodo — è cosa fanno gli attaccanti con queste liste. Non è quello che pensa la maggior parte delle persone.
Il "credential stuffing": perché il vero problema è la password riutilizzata
Chi ha in mano una combolist non se ne sta lì a scegliere una vittima particolare. La usa per un attacco automatizzato che si chiama credential stuffing: script che provano ogni combinazione email + password su decine di siti diversi (Amazon, PayPal, Netflix, banche online, il tuo gestionale cloud, il tuo email hosting), sperando che tu abbia riutilizzato la stessa password.
Ed è qui che c'è il vero disastro potenziale: se usi la stessa password (o password simili) su più siti, una singola violazione di un servizio a cui non tieni particolarmente diventa la chiave che apre TUTTI gli altri. Il tuo account "dimenticato" su un forum di dieci anni fa può diventare la porta d'ingresso della tua email principale, che a sua volta è la porta d'ingresso di ogni altro account che ha "password dimenticata" collegato a quella email.
Have I Been Pwned: cos'è, chi lo fa, perché è affidabile
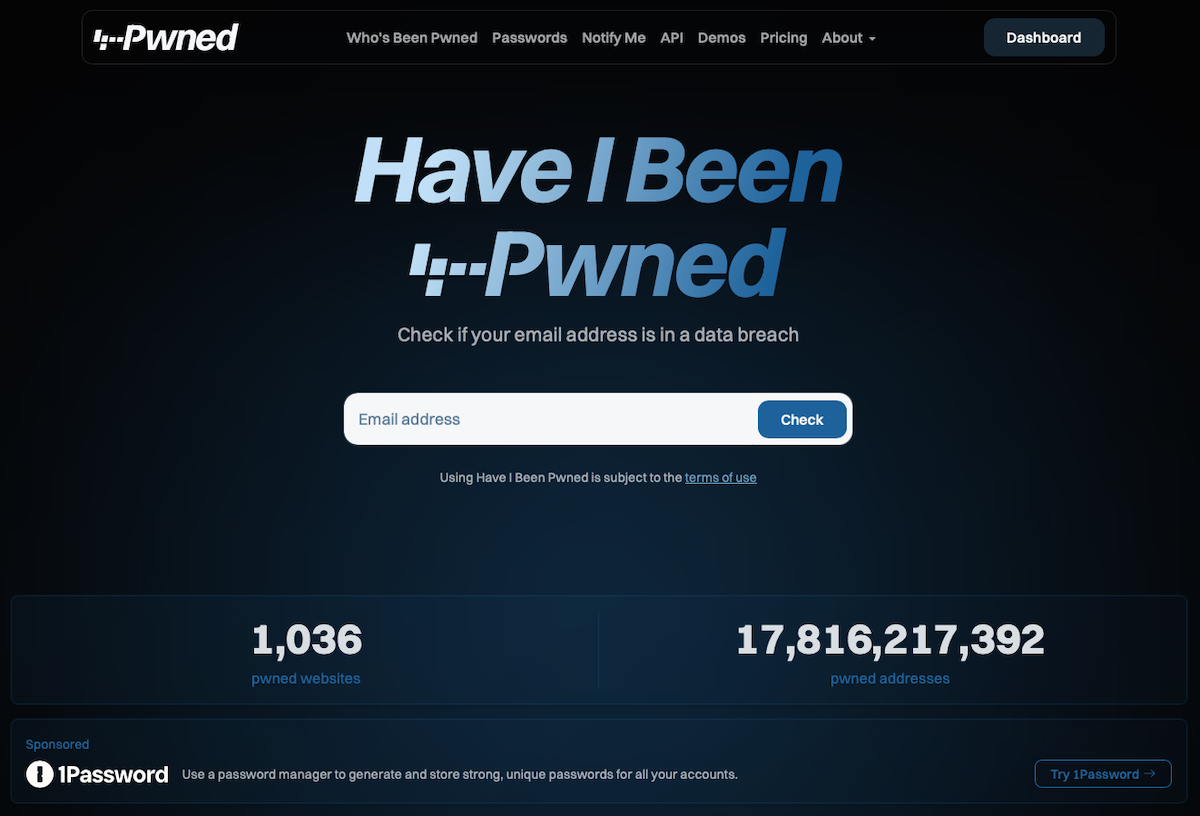
Nel 2013, un ricercatore di sicurezza australiano di nome Troy Hunt — all'epoca Regional Director di Microsoft, oggi una delle figure più rispettate della cybersecurity mondiale — ha lanciato un servizio gratuito: haveibeenpwned.com (in gergo "HIBP", pronunciato spesso "hibby-p"). L'idea è semplice: aggrega tutti i data breach pubblici, ti permette di verificare se il tuo indirizzo email è finito in qualcuno di essi, e in tempo reale ti mostra quali violazioni ti hanno esposto e quali dati sono stati sottratti (email, password, telefono, indirizzo, ecc.).
Nei dodici anni successivi, HIBP è cresciuto fino a contenere oltre 14 miliardi di account compromessi in centinaia di violazioni. È diventato lo strumento di riferimento a livello mondiale, usato da governi (compresi quelli di UK, Australia, USA), grandi aziende e ricercatori. È totalmente gratuito, non ha pubblicità, non vende i tuoi dati, non ti manda spam. Vive di donazioni e di sponsorizzazioni di aziende di security.
Se stai pensando "e chi mi dice che di questo Troy Hunt mi possa fidare?", ecco un dato: gli account che HIBP conosce sono già di dominio pubblico. Non contiene niente che i criminali non abbiano già. La differenza è che tu, andando su HIBP, puoi finalmente sapere quello che loro sanno da tempo — e agire di conseguenza.
Come funziona tecnicamente (breve rassicurazione)
Molti utenti hanno una paura ragionevole: "ma se digito la mia password su un sito, quella password non è a rischio proprio inserendola lì?". Domanda giusta. HIBP è stato progettato apposta per non essere un problema, con un meccanismo che si chiama k-anonymity.
Funziona così: quando digiti una password nella pagina di verifica, il tuo browser calcola localmente l'hash SHA-1 della password (un'operazione matematica irreversibile). Poi invia al server HIBP solo i primi 5 caratteri di quell'hash. Il server risponde con la lista di TUTTI gli hash noti che iniziano con quei 5 caratteri (di solito qualche centinaio). Il tuo browser cerca a livello locale se il tuo hash completo è in quella lista, e ti mostra il risultato. La tua password non lascia mai il tuo dispositivo, nemmeno in forma hashata completa.
Se hai amici o colleghi con paranoie legittime sulla sicurezza, questo è il punto che dovresti spiegargli: HIBP è più sicuro di aprire un allegato in un'email di un mittente conosciuto. Davvero.
Come si usa in 30 secondi
Due controlli fondamentali:
1. Controllo email
Vai su haveibeenpwned.com. Nella pagina principale c'è una casella di ricerca in cima. Inserisci il tuo indirizzo email, click su "pwned?". Nel giro di due secondi vedrai una delle due schermate:
- Verde: "Good news — no pwnage found!" — la tua email non risulta in nessun breach conosciuto. Fortunato, ma non tirare i remi in barca: potrebbe essere in un breach non ancora indicizzato
- Rosso: "Oh no — pwned!" — la tua email è in una o più violazioni. Sotto vedrai l'elenco preciso: quale servizio, in che data, quali dati sono stati esposti (email, password, IP, telefono, ecc.)
Ripeti l'operazione per tutti i tuoi indirizzi email — personale, lavoro, secondario, quello vecchio che usi ancora per registrarti sui forum.
2. Controllo password
Sempre su HIBP, vai nel menu superiore alla voce "Passwords". Inserisci una password che usi spesso, click su "pwned?". HIBP ti dirà se quella password è stata vista almeno una volta in un breach (e quante volte esattamente).
Se digiti "password123" ti risponderà tipo "seen 12.917.837 times" — cioè quella password è stata vista quasi 13 milioni di volte in breach pubblici. Se digiti la tua vera password e ti risponde anche solo "seen 1 time", quella password è compromessa, punto. Va cambiata ovunque.
Cosa fare se ti trovi esposto (checklist concreta)
Non farti prendere dal panico. La scoperta non è un problema in più, è la fine di un problema che avevi già. Ecco la sequenza:
- Cambia la password del servizio violato (se lo usi ancora)
- Se usavi quella stessa password ANCHE altrove, cambiala ovunque. Sì, so che è noioso — ma è la parte davvero importante
- Attiva la 2FA sui servizi principali (email, banking, cloud, social, gestionali). Se non sai perché, leggi il nostro approfondimento sul 2FA email e quello su WhatsApp e 2FA
- Passa a un password manager (dettagli sotto) per non avere più il problema in futuro
- Iscriviti al servizio di notifica gratuito di HIBP: "Notify me". Ogni volta che il tuo indirizzo email dovesse comparire in un nuovo breach, ti arriverà una mail entro poche ore. Non c'è modo migliore per stare aggiornati
Come prevenire in futuro: il password manager
La risposta strutturale al problema del "riutilizzo password" è avere una password diversa per ogni servizio. Nessun essere umano può ricordare 200 password diverse tutte forti — quindi servono strumenti software chiamati password manager che le ricordano per te (tu ricordi solo una master password, forte, che apre il cassetto).
Le opzioni serie oggi:
- Bitwarden — open source, gratis per uso personale illimitato, sincronizzazione cloud, funziona su tutti i dispositivi. Piano famiglia a 40€/anno. È probabilmente la scelta migliore per il 90% degli utenti. Se anche i tuoi collaboratori aziendali usassero questo, sarebbe un enorme upgrade di sicurezza a costo zero
- 1Password — a pagamento (~35€/anno personale, piani team da 8$/utente/mese), esteticamente più curato di Bitwarden, con funzionalità aziendali molto avanzate. Se hai un team che vuoi gestire in modo strutturato, vale l'investimento
- Dashlane — a pagamento, alternativa a 1Password, buona per uso team medio-grande
- KeePass / KeePassXC — open source, completamente locale (nessun cloud). Ideale per chi vuole massimo controllo e non si spaventa di gestirsi la sincronizzazione manuale via propri strumenti
- Passwords di Apple (iOS 18 / macOS 15 Sequoia in poi) — l'app nativa di Apple (che ha ereditato il vecchio "Portachiavi iCloud" in una veste rinnovata). Gratis, ben integrata nel sistema operativo, autofill impeccabile, sincronizzazione via iCloud, supporto passkey. Ottima scelta se vivi interamente in ecosistema Apple (iPhone + Mac + iPad). Meno adatta se hai anche dispositivi Windows o Android (su Windows c'è l'estensione iCloud per browser, ma è meno fluida)
- Password nel browser (Chrome, Firefox, Edge) — funzionano, sono meglio di niente. Meno flessibili di uno strumento dedicato, non ottimali se hai dispositivi di ecosistemi diversi (Chrome-Google + iPhone, ecc.)
Il tempo di apprendimento di un password manager è di circa 30 minuti. Il ritorno in sicurezza e in serenità mentale è enorme.
Per le PMI: un discorso a parte (e un servizio nuovo)
In un'azienda il problema è amplificato. Gli account aziendali — info@, amministrazione@, ordini@, e le mail personali dei dipendenti collegate ad account aziendali (Microsoft 365, Google Workspace, gestionali cloud, portali fornitori) — sono bersagli molto più interessanti per gli attaccanti perché contengono dati sensibili, gestiscono pagamenti, hanno accesso a sistemi produttivi.
Un rapido check con HIBP di tutti gli account aziendali principali rivela molto spesso situazioni di rischio ignote: la mail commerciale registrata anni fa su un servizio poi violato, l'account dell'amministrazione esposto in un breach di cui nessuno si ricordava, credenziali di ex dipendenti mai disattivate.
Un piccolo servizio nuovo che offriamo: facciamo audit gratuiti per le PMI del bresciano — verifichiamo con HIBP se e in quali breach sono comparsi tutti gli account @dominio-cliente della tua azienda, ti generiamo un piccolo report con l'elenco delle esposizioni e le azioni suggerite (cambi password, attivazione 2FA, procedure di gestione password condivise). È un servizio veloce (una mezza giornata di lavoro) che spesso rivela criticità significative — e da lì si può decidere insieme cosa serve davvero mettere a posto.
Se vuoi che facciamo l'audit per la tua azienda, scrivici con qualche riga di contesto (dominio, quanti indirizzi email approssimativamente). Nessun impegno, il report te lo consegniamo comunque.
La frase iniziale, riletta
"Chi lo sa dorme meglio" può sembrare paradossale in un mondo che spesso ci consiglia di "non guardare per non angosciarci". Nella cybersecurity funziona esattamente al contrario: non guardare significa lasciare che il problema cresca in silenzio, ignorato mentre gli attaccanti se ne servono. Guardare, invece, è il primo — e più economico — atto di difesa che puoi fare.
Cinque minuti su HIBP oggi possono farti scoprire un rischio che altrimenti sarebbe rimasto invisibile fino al giorno in cui qualcuno lo avesse trasformato in un vero problema. Non è allarme: è manutenzione. Come il tagliando dell'auto. Vale la pena farla adesso, prima di trovarsi fermi in mezzo all'autostrada.